WordPress
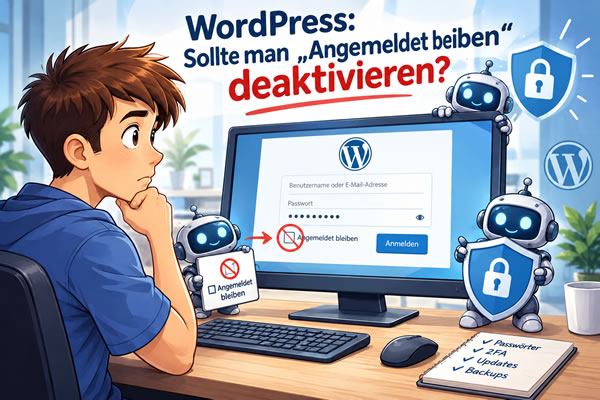
Wer sich regelmäßig in WordPress einloggt, kennt die Option „Angemeldet bleiben“ auf der Login-Seite. Mit einem einfachen Häkchen kann die Anmeldung über einen längeren Zeitraum bestehen bleiben, sodass man sich beim nächsten Besuch nicht erneut anmelden muss. Das ist bequem – aber ist es auch sicher?
Gerade bei geschäftlich genutzten WordPress-Websites stellt sich deshalb die Frage, ob die Funktion überhaupt benötigt wird oder ob es sinnvoller ist, „Angemeldet bleiben“ zu deaktivieren.
Was bewirkt „Angemeldet bleiben“?
Wenn Sie sich bei WordPress anmelden, erstellt WordPress eine sogenannte Authentifizierungs- bzw. Sitzungscookie. Dadurch erkennt die Website, dass Sie bereits erfolgreich angemeldet sind. Setzen Sie beim Login den Haken bei „Angemeldet bleiben“, wird eine länger gültige Anmeldung ermöglicht. Sie müssen sich dadurch nicht bei jedem Besuch des WordPress-Administrationsbereichs erneut anmelden. Das ist besonders praktisch, wenn Sie regelmäßig am selben, privaten Computer arbeiten.
Allerdings bedeutet eine länger bestehende Anmeldung auch, dass ein Gerät über einen längeren Zeitraum Zugriff auf Ihr WordPress-Konto behalten kann.
Wo liegt das Sicherheitsrisiko?
Das eigentliche Problem ist weniger die Funktion selbst als das Gerät, auf dem die Anmeldung gespeichert wird. Stellen Sie sich beispielsweise vor, Sie melden sich auf einem Computer in WordPress an und aktivieren „Angemeldet bleiben“. Anschließend bleibt die Sitzung bestehen. Wenn eine andere Person später Zugriff auf diesen Computer erhält und die WordPress-Sitzung noch aktiv ist, könnte sie möglicherweise ebenfalls auf den bereits angemeldeten Bereich zugreifen. Besonders relevant ist das bei:
- gemeinsam genutzten Computern
- Büro-PCs, auf die mehrere Personen Zugriff haben
- öffentlichen oder fremden Geräten
- Geräten, die verloren gehen oder gestohlen werden können
- WordPress-Administratorkonten mit umfangreichen Berechtigungen
Das Deaktivieren von „Angemeldet bleiben“ reduziert in solchen Situationen die Zeit, über die eine Sitzung bestehen bleibt.
Ist es deshalb grundsätzlich besser, die Funktion zu deaktivieren?
Nicht unbedingt für jeden Benutzer. Wenn Sie beispielsweise allein an Ihrem eigenen, gut geschützten Computer arbeiten und das Gerät mit einem starken Passwort bzw. einer sicheren Benutzeranmeldung geschützt ist, kann „Angemeldet bleiben“ durchaus praktisch sein.
Bei einem WordPress-Administratorkonto einer geschäftlichen Website kann es jedoch sinnvoll sein, auf diese zusätzliche Bequemlichkeit zu verzichten. Die Überlegung ist einfach:
Je länger eine authentifizierte Sitzung bestehen bleibt, desto länger kann ein bereits angemeldetes Gerät den Zugang behalten.
Das Deaktivieren der Funktion ist deshalb eine kleine, zusätzliche Sicherheitsmaßnahme.
„Angemeldet bleiben“ ist nicht dasselbe wie eine sichere WordPress-Anmeldung
Wichtig ist allerdings, die Bedeutung dieser Einstellung nicht zu überschätzen. Das Deaktivieren von „Angemeldet bleiben“ schützt Ihre Website beispielsweise nicht vor:
- gestohlenen Passwörtern
- schwachen Passwörtern
- Phishing
- Schadsoftware auf dem Computer
- Sicherheitslücken in WordPress, Themes oder Plugins
- kompromittierten Benutzerkonten
- gestohlenen Sitzungscookies
Es handelt sich also eher um eine zusätzliche Schutzmaßnahme als um eine zentrale Sicherheitslösung.
Was bedeutet das für eine geschäftliche WordPress-Website?
Für eine Website wie beispielsweise eine Unternehmenswebsite, die nur von wenigen Personen administriert wird, kann das Deaktivieren von „Angemeldet bleiben“ eine sinnvolle Ergänzung der Sicherheitsstrategie sein. Wenn Sie sich ohnehin nur gelegentlich in /wp-admin/ anmelden, ist es normalerweise kein großer Nachteil, sich bei Bedarf erneut anzumelden. Der entscheidende Punkt ist dabei nicht: „Ist ‚Angemeldet bleiben‘ unsicher?“
Sondern vielmehr: „Brauche ich diese zusätzliche Bequemlichkeit wirklich?“
Wenn die Antwort „Nein“ lautet, spricht wenig dagegen, die Funktion zu deaktivieren.
Fazit
Die Option „Angemeldet bleiben“ ist in erster Linie eine Komfortfunktion. Sie macht den täglichen Umgang mit WordPress einfacher, weil eine Anmeldung länger bestehen bleiben kann. Aus Sicherheitsgründen kann es jedoch sinnvoll sein, diese Funktion insbesondere für WordPress-Administratoren zu deaktivieren. Dadurch werden langlebige Anmeldesitzungen reduziert und das Risiko bei gemeinsam genutzten, verlorenen oder ungeschützten Geräten verringert.
Allerdings sollte man diese Maßnahme richtig einordnen: Sie ersetzt weder starke Passwörter noch 2FA, regelmäßige Updates, Backups oder einen allgemeinen Sicherheitsplan. Für viele professionelle WordPress-Websites gilt daher ein einfacher Grundsatz:
So viel Komfort wie nötig – aber so wenig dauerhafte Zugriffsrechte wie möglich.

